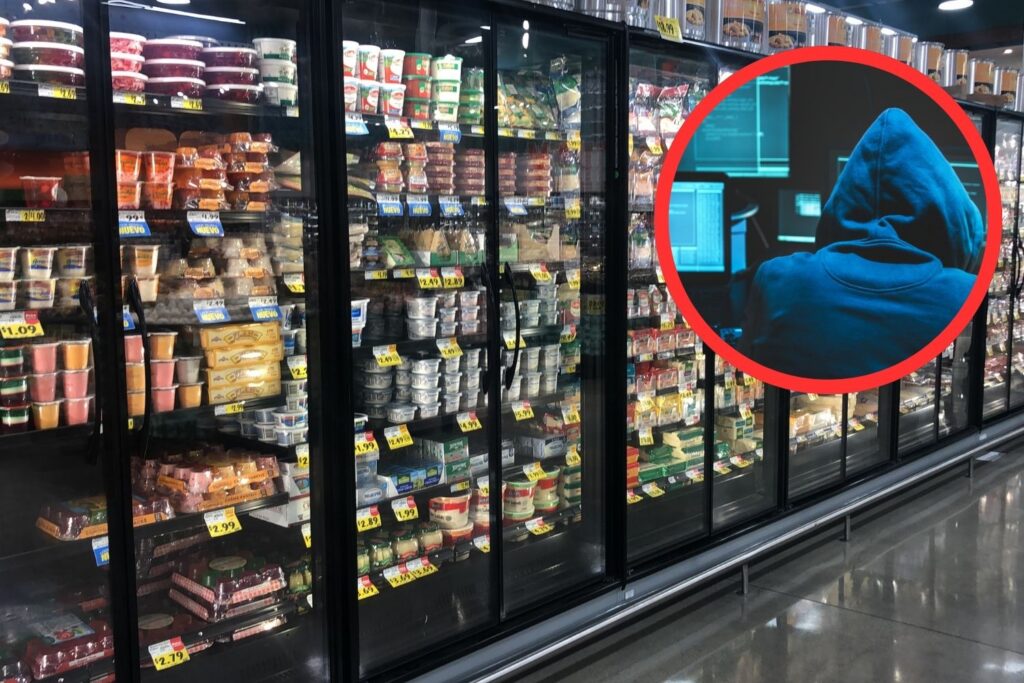
Non servono casse bloccate o scaffali svuotati per mettere in difficoltà un supermercato. Basta intervenire sui sistemi che mantengono freschi gli alimenti. È quanto accaduto in Francia, dove un attacco informatico nella notte tra l’11 e il 12 ottobre ha compromesso gli impianti di refrigerazione di centinaia di negozi, provocando ingenti perdite di merci e danni economici per milioni di euro.
L’operazione ha interessato diverse insegne della grande distribuzione, tra cui Intermarché, Coopérative U, E.Leclerc e Carrefour. Secondo le prime ricostruzioni, i pirati informatici sono riusciti a intervenire da remoto sui sistemi di controllo di frigoriferi e congelatori, alterandone il funzionamento. In alcuni punti vendita le temperature sarebbero salite fino a 50 gradi, rendendo inutilizzabili grandi quantità di prodotti deperibili.
Carne, latticini, salumi, verdure e alimenti surgelati sono tra le merci compromesse. Il problema non riguarda soltanto il valore commerciale della merce perduta: quando viene meno il controllo della temperatura, la sicurezza degli alimenti non può più essere garantita e i prodotti devono essere scartati.
La falla nei sistemi di controllo
Al centro dell’inchiesta c’è la tecnologia utilizzata per gestire gli impianti frigoriferi. I sospetti si concentrano sui sistemi del gruppo danese Danfoss, che consentono di monitorare e regolare a distanza le apparecchiature di refrigerazione. Una soluzione che permette di coordinare gli impianti di numerosi punti vendita, ma che può trasformarsi in un punto d’accesso per gli aggressori se le protezioni informatiche non sono adeguate.
Il problema non sarebbe del tutto imprevedibile. Ad agosto il gruppo di ricerca sulla sicurezza informatica Team82, della società Claroty, aveva documentato vulnerabilità nei sistemi di gestione Danfoss. L’azienda aveva quindi reso disponibili correzioni software. Gli investigatori dovranno chiarire se gli impianti colpiti nell’attacco francese fossero ancora esposti a quelle falle e se gli aggiornamenti necessari fossero stati installati.
La vicenda mette in luce una criticità che va oltre il settore della distribuzione alimentare: la protezione informatica non riguarda soltanto computer, archivi e dati dei clienti, ma anche le apparecchiature fisiche che regolano attività essenziali. Un accesso non autorizzato può tradursi in un danno materiale immediato, con conseguenze che si propagano lungo la filiera.
Un attacco coordinato? Le ipotesi restano aperte
La procura di Parigi ha avviato un’indagine per ricostruire la dinamica dell’incursione e individuare i responsabili. Al momento non risulta una rivendicazione e non è stato accertato il movente. Tra le ipotesi figurano un’azione di destabilizzazione e un attacco condotto da criminali informatici, ma non ci sono elementi sufficienti per attribuire con certezza l’operazione a una specifica organizzazione.
Nelle stesse ore, problemi informatici hanno interessato anche alcune attività della distribuzione nei Paesi Bassi e in Belgio. La possibile connessione tra gli episodi è ancora da verificare: la coincidenza temporale non dimostra, da sola, l’esistenza di una campagna comune.
La priorità è ora accertare l’origine dell’attacco e mettere in sicurezza gli impianti. Per la grande distribuzione, la lezione è concreta: aggiornare i sistemi, limitare gli accessi remoti e controllare le apparecchiature connesse alla rete non è più soltanto una questione tecnica. È anche una forma di tutela delle merci, delle imprese e della sicurezza alimentare.